產業分析
AI 伺服器的信任從哪裡開始?力旺、信驊與開源安全晶片的新競爭
從力旺第三季安全 IP 成長,拆解 PUF、OTP、Caliptra 的技術分工,整理力旺、信驊與 Arm 的公開合作,以及 Synopsys、Rambus 的競爭路線和導入條件。
AI 資料中心不只需要算力、電力和頻寬,也需要確認接收資料的晶片身分,以及晶片執行的韌體是否可信。這些檢查的起點,正逐漸深入晶片內部。
力旺電子(3529)11 月 13 日公布第三季法說資料:以 PUF 為基礎的安全 IP,占當季總營收 14.5%;該類業務的授權金年增 198.1%,權利金年增 656.5%。授權金與權利金的成長率各自以不同項目的去年同期數字為基準。[1]
安全 IP 如何進入資料中心?公開資料顯示,力旺旗下熵碼科技的 PUFrt 已整合進信驊(5274)的 Caliptra 產品。從安全元件到伺服器管理晶片,這條供應鏈已有具體的台灣廠商分工。[2]
從晶片身分開始:什麼是信任根?
一台伺服器啟動時,需要知道執行中的程式是否正確,也需要向系統證明自己的身分。硬體信任根(Root of Trust)就是這套驗證工作的底層安全起點。
由 CHIPS Alliance 推動的 Caliptra,將裝置身分、安全啟動與驗證等功能整理成可重複使用的開源硬體和韌體,讓晶片設計團隊能以共同架構開發資料中心產品。[3]
從架構到實際出貨,還需要晶片內的安全元件、製程整合、韌體及製造時的憑證管理。因此,開源規格與商用 IP 可以在同一套產品中各司其職。
PUF、OTP 與亂數如何分工?
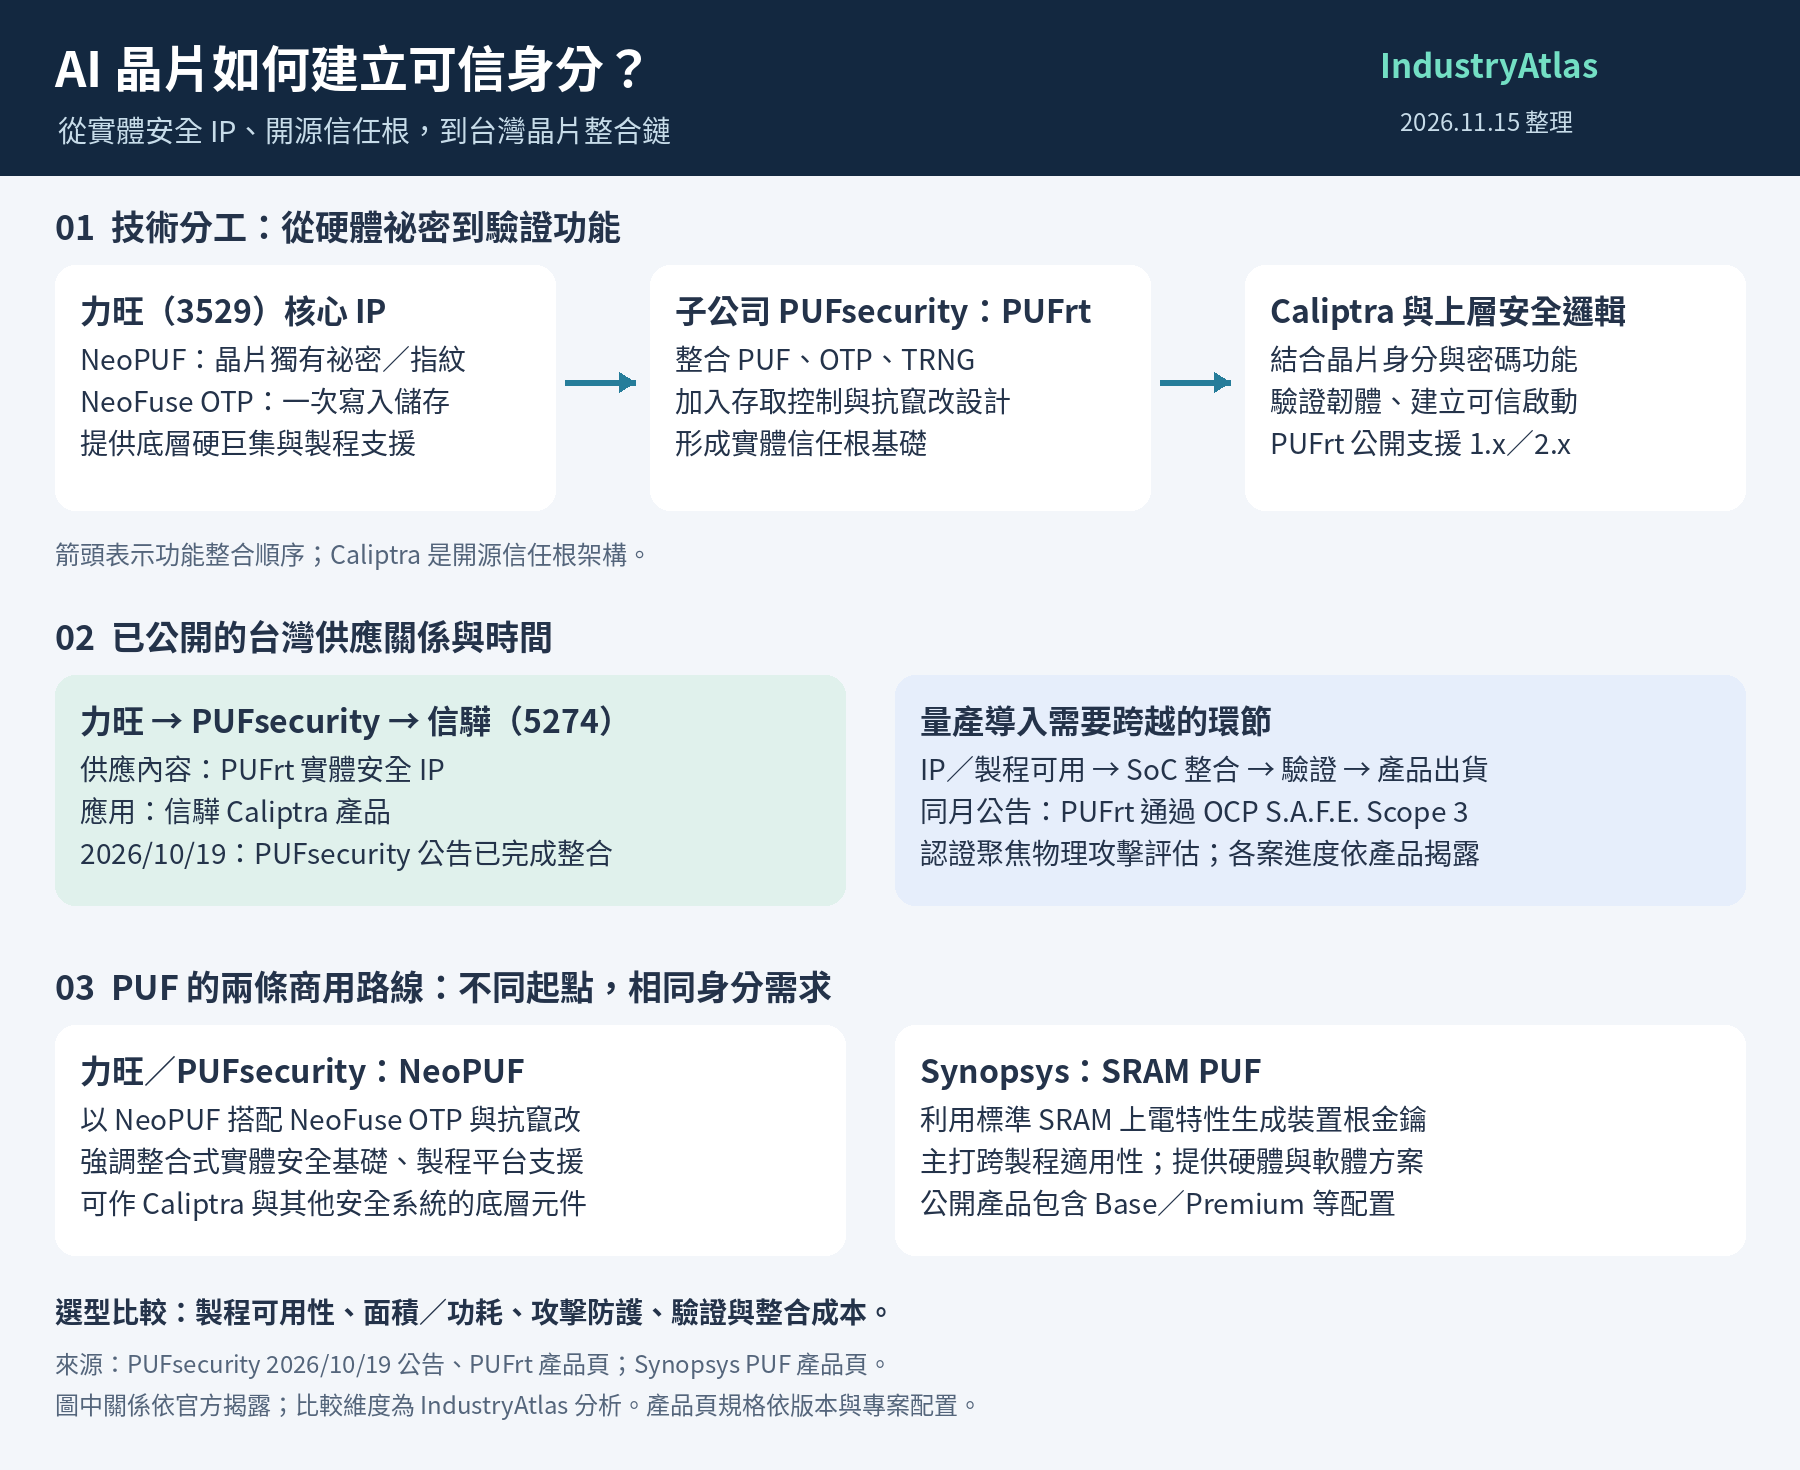
熵碼的 PUFrt 整合了三項基礎功能:[2][4]
• PUF(實體不可複製函數):利用晶片製造時形成的特性,產生與個別晶片綁定的秘密或身分資訊。 • OTP(一次性可程式化記憶體):儲存需要固定保存的資料。 • 亂數來源:供密碼運算等安全程序使用。
可以把 PUF 想成晶片的身分來源,OTP 是保存必要資訊的位置,亂數則提供安全運算所需的隨機性。這些元件與上層安全控制邏輯結合後,才能用於裝置驗證、金鑰保護及安全啟動。
熵碼表示,PUFrt 已完成 OCP S.A.F.E. Scope 3 評估,內容涉及故障注入、側通道等實體攻擊。[2] 對採購方而言,除了功能,還要一起評估製程支援、驗證結果、整合時間及成本。
台灣供應鏈:力旺提供 IP,信驊整合管理晶片
熵碼於 10 月 19 日公告,PUFrt 已整合進信驊的 Caliptra 產品。[2] 兩家公司位在不同環節:
力旺/熵碼提供 PUF、OTP 與相關安全 IP,協助晶片設計團隊在製程中建立實體安全基礎。
信驊則將安全功能與處理器、記憶體和伺服器管理介面整合成晶片。信驊公開的 AST2700 採 12 奈米製程,具備 Cortex-A35、DDR5、PCIe Gen4 等功能,並納入 Caliptra 安全開機引擎,應用於伺服器管理。[5]
伺服器與雲端系統廠商再將管理晶片、主運算晶片、韌體及遠端管理軟體組成完整平台。
熵碼也公開表示,其 PUFrt 已成為 Arm Neoverse CSS V3 的 Runtime Security Engine 元件。[6] 這讓力旺的安全 IP 有機會透過伺服器管理晶片及運算子系統等不同路徑進入資料中心。力旺整體安全 IP 的營收成長,則應與個別合作案的貢獻分開看。
競爭在哪裡?客戶選的是不同層次的產品
力旺/熵碼 PUFrt:整合實體安全基礎。 產品組合包括 PUF、OTP、亂數及抗竄改功能,支援 Caliptra 整合。對已採用共同安全架構的晶片團隊而言,重點是如何取得適用目標製程的實體元件,並完成驗證。[2][4]
Synopsys:以標準 SRAM 建立裝置金鑰。 其 PUF 利用 SRAM 上電特性重建裝置專屬金鑰,提供 Base 與 Premium 等產品,並強調跨製程適用性;Premium 也列有 PSA Level 3 RoT Component 與 SESIP Level 3 認證。[7]
Rambus:提供較完整的安全子系統。 CryptoManager RT-6xx 系列包括可程式化安全處理器、金鑰管理及密碼加速器,部分型號支援後量子密碼及 Caliptra RoTM,適合需要客製安全程式或整合多種加密功能的設計。[8]
信驊:將安全功能放進管理晶片。 對伺服器廠而言,採購的是包含處理器、管理介面與安全功能的完整元件,選擇時也要考慮與既有平台的相容性。[5]
這些產品的範圍並不完全相同。依其公開功能分析,客戶選擇會受既有設計資源、晶圓製程、面積與功耗、實體攻擊防護、認證要求及上市時程影響。不同認證的測試架構與範圍也有差異,應依實際需求比較,而非只比較認證名稱。
導入時程:從矽晶驗證到產品部署
2026 年 8 月,Caliptra 聯盟宣布首套 2.1 子系統矽晶成功啟動並完成當次矽後驗證;公告指出信驊參與主導新一代伺服器管理晶片的整合工作。[9]
接下來,晶片設計還要經過製造測試、韌體整合、金鑰與憑證佈建,以及系統驗收。從工程流程判斷,這些環節都會影響一項設計轉入量產和客戶部署的時程。
另一個影響未來產品規格的因素,是後量子密碼學。NIST 已於 2024 年發布首批三項正式標準。[10] 隨著客戶規劃遷移,安全晶片供應商需要考慮演算法、記憶體和整合驗證的資源配置;能否降低客戶導入成本,也將影響競爭力。
結論
AI 資料中心的硬體安全,已形成從晶片實體身分、安全元件、信任根架構到伺服器管理晶片的分工。力旺第三季 PUF 安全 IP 的營收占比與授權、權利金成長,顯示這項業務的規模正在提升;熵碼與信驊、Arm 的公開合作,則呈現了台灣廠商參與這條供應鏈的具體方式。
未來競爭的關鍵,在於供應商能否把安全功能帶進客戶使用的製程,提供足夠的驗證證據,並減少從晶片設計到系統部署所需的工程工作。
資料來源與備註
- [1] 力旺 2026 Q3 法說講稿 https://www.ememory.com.tw/Content/Upload/files/Webcastconference/2026/Q3/2026%20Q3%20Investor%20Conference%20Transcript_zh_20261113.pdf
- [2] 熵碼:PUFrt、信驊整合與 OCP 評估 https://www.pufsecurity.com/ememory-pufsecurity-showcases-ocp-s-a-f-e-approved-pufrt-at-ocp-global-summit-strengthening-ai-data-center-security-with-caliptra/
- [3] Caliptra 官方架構 https://chipsalliance.github.io/caliptra-web/
- [4] PUFrt 產品規格 https://www.pufsecurity.com/products/pufrt/
- [5] 信驊 AST2700 產品頁 https://www.aspeedtech.com/tw/server_ast2700/
- [6] 熵碼:Arm Neoverse CSS V3 https://www.pufsecurity.com/trusted-ai-agents-must-be-anchored-in-silicon/
- [7] Synopsys PUF 產品 https://www.synopsys.com/designware-ip/security-ip/cryptography-ip/puf/security-puf-ip.html
- [8] Rambus RT-6xx https://www.rambus.com/security/root-of-trust/rt-6xx/
- [9] Caliptra 2.1 矽晶驗證 https://chipsalliance.github.io/caliptra-web/blog/caliptra-21-subsystem-silicon-powers-on
- [10] NIST 後量子密碼標準 https://www.nist.gov/news-events/news/2024/08/nist-releases-first-3-finalized-post-quantum-encryption-standards